Iniciar sesión


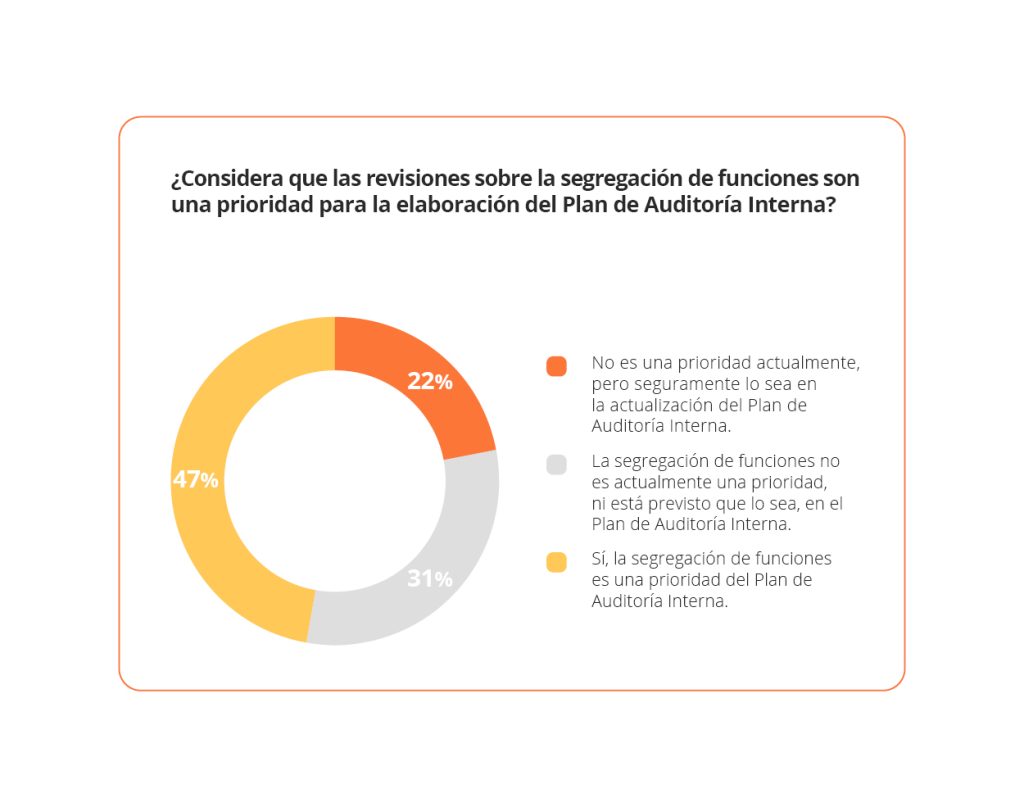
El 47 % de los auditores internos afirman que la segregación de funciones es una prioridad del Plan de Auditoría Interna
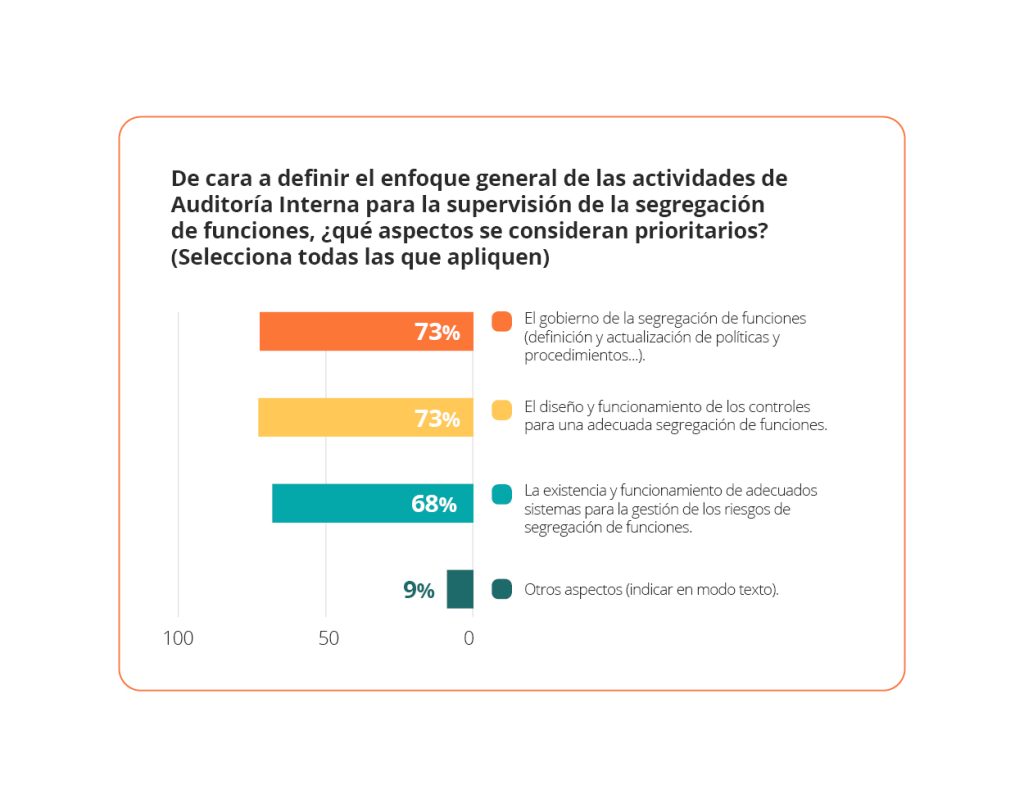
Así lo recoge la encuesta de Sabor del mes de octubre de 2026, y añade, además, que el 73 % indican que los aspectos principales para la supervisión de la segregación de funciones son el gobierno y el diseño y funcionamiento de los controles.
Normas Globales de Auditoría InternaTM, 2024 (en vigor desde el 9 de enero de 2025):
Dominio I: Propósito de la auditoría interna:
Declaración de propósito
“La Auditoría Interna fortalece la capacidad de la organización para crear, proteger y sostener su valor al proporcionar al Consejo y a la Alta Dirección aseguramiento, asesoramiento, prospectivas y previsiones de manera independiente, objetiva y basada en riesgos.
La auditoría interna mejora los siguientes aspectos de la organización:
• El logro satisfactorio de sus objetivos.
• Los procesos de gobierno, gestión de riesgos y control.
• La toma de decisiones y la supervisión.
[…]”.
Dominio IV: Gestión de la Función de Auditoría Interna / Principio 9 Planificar estratégicamente / Norma 9.1 Comprender los procesos de gobierno, gestión de riesgos y control:
Requisitos
“Para el desarrollo de una Estrategia y un Plan de Auditoría Interna eficaces, el Director de Auditoría Interna debe comprender los procesos de gobierno, gestión de riesgos y control.
Con el fin de comprender los procesos de gobierno, el Director de Auditoría Interna debe considerar cómo la organización:
- Establece los objetivos estratégicos y toma decisiones estratégicas y operativas.
- Supervisa la gestión de riesgos y el control.
- Promueve una cultura ética.
- Asegura la eficaz gestión del desempeño y rendición de cuentas.
- Estructura sus funciones de gestión y operaciones.
- Comunica la información de riesgos y control en toda la organización.
- Coordina las actividades y comunicaciones entre el Consejo, los proveedores internos y externos de servicios de aseguramiento, y las gerencias (management).
Para comprender los procesos de gestión de riesgos y de control, el Director de Auditoría Interna debe considerar la forma en la que la organización identifica y evalúa los riesgos significativos y selecciona los procesos de control apropiados. Esto incluye la comprensión de cómo identifica y gestiona las siguientes áreas clave de riesgos:
- Fiabilidad e integridad de la información financiera y operativa.
- Eficacia y eficiencia de las operaciones y proyectos.
- Salvaguarda de los activos.
- Cumplimiento con las leyes y regulaciones”.
Dominio V: Desempeño de los Servicios de Auditoría Interna / Principio 13 Planificar eficazmente los trabajos / Norma 13.2 Evaluación de riesgos del trabajo:
Requisitos
“Los auditores internos deben comprender la actividad bajo revisión para poder evaluar los riesgos relevantes. En el caso de los servicios de asesoramiento, puede que no sea necesaria una evaluación formal y documentada de los riesgos, dependiendo del acuerdo con las partes interesadas relevantes.
Para desarrollar una comprensión adecuada, los auditores internos deben identificar y recopilar información confiable, relevante y suficiente con respecto a:
- […]
- La evaluación de riesgos que respalda el Plan de Auditoría Interna.
- Los procesos de gobierno, gestión de riesgos y control de la actividad bajo revisión.
- Los marcos aplicables, guías y otros criterios que pueden ser empleados para evaluar la eficacia de dichos procesos.
- Los auditores internos deben revisar la información recopilada para comprender cómo se pretende que operen los procesos.
Los auditores internos deben identificar los riesgos a revisar mediante:
- La identificación de los riesgos potencialmente importantes con respecto a los objetivos de la actividad bajo revisión.
- Consideración de los riesgos específicos relacionados con el fraude.
- Evaluación de la importancia de los riesgos y su priorización para su revisión.
[…]”.
La segregación de funciones dentro de los marcos y estándares de control
La segregación de funciones constituye el principio de diseño estructural del “Modelo de las Tres Líneas” y se integra operativamente de forma transversal a lo largo de los componentes y principios del “Marco de Control Interno COSO” y de todos los principales marcos y estándares de ciberseguridad y gestión de TI que se implementan en las organizaciones.
Su objetivo principal es evitar que una o, en su caso varias personas asociadas, posean suficientes poderes o privilegios para cometer u ocultar errores o acciones maliciosas (fraude, sabotaje o fuga de datos) o sean objeto de engaño por parte de terceros.
Algunos puntos esenciales para implementar sistemas de segregación de funciones son:
- Dividir las responsabilidades clave de modo que ninguna persona tenga el control total sobre todas las fases de una transacción significativa.
- Establecer el principio de que quien supervisa un proceso no sea la misma persona que lo ejecuta, separando de forma clara las cuatro funciones clave sobre cualquier proceso o activo: Autorización / Custodia / Registro / Conciliación o revisión.
- Establecer un sistema de gestión de accesos y personas tanto en activos físicos como digitales, según su importancia:
- Matrices de permisos, impidiendo que un usuario tenga asignados roles incompatibles (por ejemplo, dar de alta un proveedor y también realizar pagos de facturas).
- En los departamentos de TI, separación de los entornos de desarrollo / producción / control: los desarrolladores no deben tener permisos para desplegar código en producción ni los administradores de sistemas deben tener permisos para alterar los registros de auditoría (logs).
- Implementar el principio de necesidad de saber (ámbito de datos): un usuario sólo debe tener acceso a la información y recursos específicos que sean estrictamente indispensables para llevar a cabo sus funciones laborales.
- Implementar el principio de mínimo privilegio (ámbito de permisos y acciones): a un usuario, proceso, aplicación o dispositivo sólo se le deben conceder los permisos estrictamente necesarios para realizar su trabajo habitual.
Enfoque de los trabajos de aseguramiento y de las pruebas sobre la segregación de funciones
Los trabajos de aseguramiento sobre la segregación de funciones se pueden realizar con diferentes alcances:
- Sobre el sistema de segregación de funciones completo de la organización o una parte de él.
- Inclusión de pruebas de auditoría para la evaluación de los controles de segregación de funciones dentro del programa de trabajo de aseguramiento a realizar sobre otros procesos. Por ejemplo, introducir en el programa de trabajo de una auditoría del proceso de compras, una serie de pruebas para verificar el correcto funcionamiento de los controles implementados de división de funciones.
- Realización de una auditoría continua con el establecimiento de alertas sobre los controles automáticos de segregación de funciones.
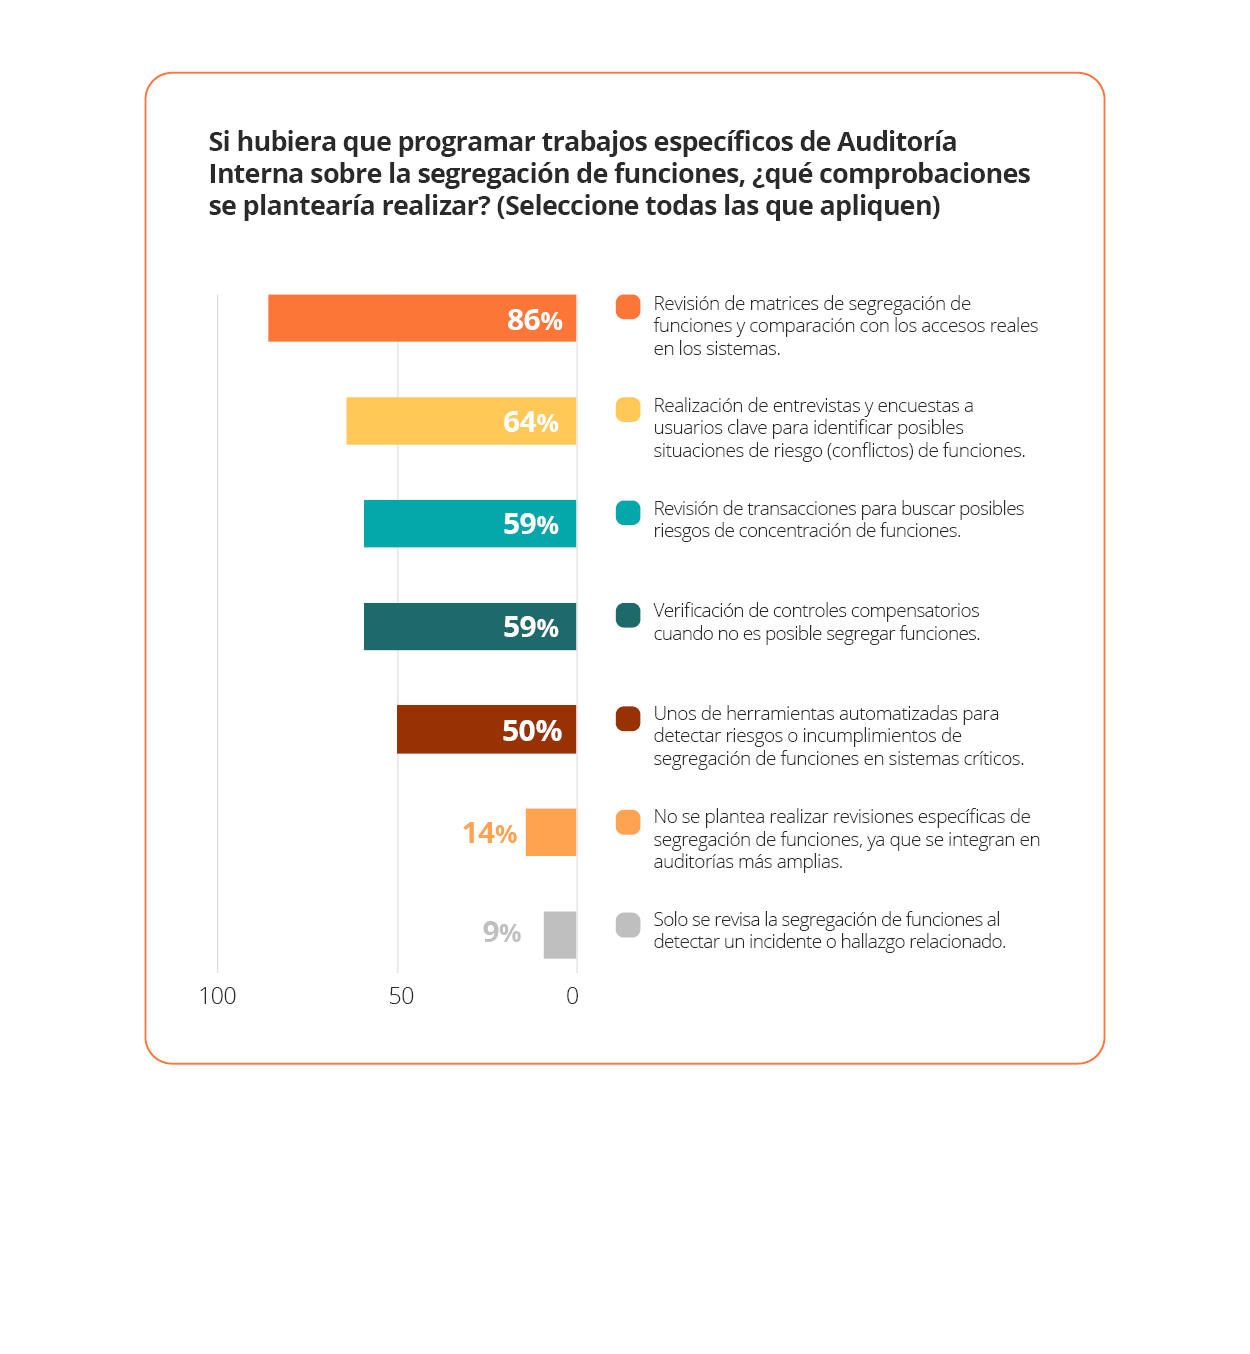
Una serie de posibles pruebas a realizar en el aseguramiento del sistema de segregación de funciones son las siguientes:
- Revisión de las matrices de segregación de funciones para verificar que se están aplicando y que han incluido los cambios en personas y procesos.
- Realización de entrevistas y encuestas a usuarios clave para identificar riesgos operacionales que requieran la implementación de controles de segregación de funciones.
- Búsqueda de puertas traseras en la operativa.
- Revisión de transacciones para buscar riesgos de concentración de funciones.
- Evaluación del funcionamiento y eficacia de los diferentes controles implementados a lo largo de los procesos operativos para segregar las funciones.
La segregación de funciones, control clave en la suplantación de identidad
Con el desarrollo de la Inteligencia Artificial, la posibilidad de que el riesgo de suplantación de identidad se materialice en un alto directivo (el denominado “fraude del CEO”) se ha incrementado ostensiblemente, debido a las mejoras tecnológicas y la aplicación de técnicas de ingeniería social cada vez más sofisticadas.
Este tipo de eventos conllevan un impacto financiero directo habitualmente muy elevado con considerables consecuencias reputacionales. El diseño de un adecuado y completo sistema de segregación de funciones es el principal control para que se generen alertas y se evite la materialización de la suplantación de identidad.
La segregación de funciones en empresas de reducida dimensión
En organizaciones con plantillas reducidas es difícil separar completamente las 4 funciones sobre cualquier proceso o activo (Autorización / Custodia / Registro / Conciliación o revisión). En estos casos, la segregación se suple mediante los denominados controles compensatorios:
- Supervisión directa, frecuente y detallada de los extractos y reportes administrativos y financieros por parte de la dirección.
- Revisiones independientes periódicas a través de auditorías realizadas por terceros.
- Doble firma obligatoria para autorizar pagos o contratos a partir de cierto importe.
- Implantación de notificaciones automáticas a la dirección cuando se cree un cliente o proveedor nuevo, se aplique un abono/descuento superior al normal o se modifique una cuenta bancaria.
- Implementación de pistas de auditoría inalterables, garantizando que el sistema registre quién, cuándo y qué datos modificó e impidiendo el borrado de registros históricos.
- Vacaciones obligatorias de mínimo dos semanas seguidas para los responsables de finanzas, compras o TI, durante las cuales, otra persona asume la gestión completa de sus tareas y accesos.