


 Iniciar sesión


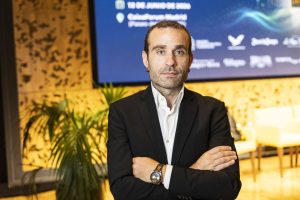
Así lo asegura Álex Rayón, cofundador y CEO de la empresa de educación tecnológica Brain & Code; visiting professor en Big Data Analytics, Machine Learning y Data Visualization en ICADE Business School. Doctor en Ingeniería en Informática y Telecomunicaciones. Editor de digitaldata.substack.com.
En una entrevista concedida para el IAI España, en el marco de LAB Innovación, Rayón aborda las grandes tendencias tecnológicas y cómo afectan a los procesos de negocio. Un entorno en el que “la competencia más importante es profundamente humana: el criterio”.
Según explica, “la ventaja competitiva ya no está en tener el mejor proceso, sino el mejor ciclo dato-decisión-aprendizaje” y el principal reto de gobernanza digital “es más institucional que técnico”.
- ¿Cuáles son hoy las grandes tendencias tecnológicas que están redefiniendo los modelos de negocio?
La gran tendencia no es una tecnología concreta, es un cambio de naturaleza: la IA generativa se comporta como una tecnología de propósito general —como la electricidad o Internet—, y eso significa que no transforma un sector, los transforma todos. Los datos lo confirman: según McKinsey, el 88% de las organizaciones ya usa IA en al menos una función de negocio (un año antes era el 78%), y el coste de inferencia se ha dividido por más de 280 entre 2022 y 2024, según el AI Index de Stanford. Sobre esa base veo tres capas que están redefiniendo modelos de negocio: los agentes de IA, que pasan de conversar a ejecutar; el dato tratado como producto, con dueño y ciclo de vida; y la automatización de la decisión, no solo del proceso. Quien entienda que esto va de rediseñar el negocio, y no de instalar herramientas, jugará con ventaja.
- Más allá de la Inteligencia Artificial generativa, ¿qué tecnologías emergentes deberíamos estar observando con atención?
Yo pondría el foco en tres frentes. Primero, la IA física: la convergencia de modelos fundacionales y robótica que saca la IA de la pantalla; hoy un humanoide cuesta entre 150.000 y 500.000 dólares y McKinsey estima que debe bajar a 20.000–50.000 para masificarse, la misma curva de costes que ya vimos en solar o baterías. Segundo, la computación cuántica, que ha pasado de promesa a calendario: los hitos en corrección de errores de 2024-2025 y los estándares postcuánticos del NIST la han convertido en asunto de gestión de riesgos, no de laboratorio. Y tercero, la tecnología menos glamurosa y más determinante: energía y chips. La Agencia Internacional de la Energía proyecta que los centros de datos consumirán en torno a 945 TWh en 2030 —más que Japón hoy—. Quien controle computación y electricidad controlará la cadena de valor de la IA; la geopolítica ya es una variable tecnológica.
- ¿Estamos entrando en una nueva fase de la transformación digital más centrada en datos que en procesos?
Sin duda. La primera ola digitalizó procesos —ERP, CRM, flujos de trabajo—; esta ola industrializa decisiones, y las decisiones se alimentan de datos. La prueba de que hemos cambiado de fase es dónde duele: cuando una organización intenta escalar la IA, el obstáculo que aparece una y otra vez no es el modelo, es la calidad del dato. La tendencia de fondo es tratar el dato como producto —con propietario, calidad medida y ciclo de vida— y no como subproducto de las aplicaciones, mientras el marco europeo empuja a repensar quién accede a qué y en qué condiciones. Mi lectura: la ventaja competitiva ya no está en tener el mejor proceso, sino el mejor ciclo dato-decisión-aprendizaje. Sin gobierno del dato no hay IA que escale; hay pilotos que se acumulan.
- ¿Qué competencias tecnológicas serán imprescindibles en la próxima década?
Paradójicamente, la competencia más importante en la era de las máquinas que redactan es profundamente humana: el criterio. Las herramientas concretas caducan cada vez más rápido; lo que permanece es el bilingüismo humano-máquina: saber formular bien un problema, descomponerlo, delegar en la IA lo delegable, verificar el resultado y asumir la decisión. A eso añadiría dos competencias más: nociones de gobierno del dato, porque todo profesional será a la vez usuario y proveedor de datos, y comprensión de los límites de los modelos, porque quien no sabe cómo fallan no sabe cuándo desconfiar. La alfabetización en IA ha dejado de ser una opción de desarrollo profesional para convertirse en una obligación —también legal— de las organizaciones; pero yo la defendería, aunque no lo fuera: es la nueva lectoescritura del mundo del trabajo.
- ¿Qué riesgos reales ves en la adopción masiva de IA?
Me preocupan menos los escenarios de ciencia ficción que tres riesgos muy terrenales. El primero, la IA en la sombra: una parte enorme de los empleados ya usa IA por su cuenta, sin herramientas ni criterios corporativos, lo que significa información sensible circulando por canales que nadie supervisa. El segundo, la atrofia del criterio: el sesgo de automatización nos lleva a aceptar lo que produce la máquina sin verificarlo, y una alucinación no es una anécdota cuando acaba en un informe financiero o en un dictamen. El tercero, la concentración: dependemos de un puñado de proveedores de modelos y de nube, un riesgo de terceros de manual que pocas organizaciones han evaluado con rigor. Y sumaría el riesgo menos citado: no adoptar. La brecha entre quienes integran la IA con método y quienes la miran de lejos se está convirtiendo en brecha de productividad.
- Las organizaciones están avanzando de proyectos piloto de IA hacia integraciones estratégicas en sus operaciones. ¿Qué factores distinguen una implantación de IA exitosa de una que no genera valor real?
Los números son elocuentes: el 88% de las organizaciones usa IA, pero solo el 7% la tiene plenamente integrada, según McKinsey, y un estudio del MIT de 2025 estimó que el 95% de los pilotos de IA generativa no logra demostrar impacto en la cuenta de resultados. La diferencia entre ese 7% y el resto no es el modelo que usan; son cuatro prácticas. Una: rediseñan el flujo de trabajo en lugar de superponer la herramienta al proceso de siempre —es la práctica que McKinsey más correlaciona con impacto en EBIT—. Dos: eligen pocos casos de uso, cada uno con un KPI de negocio y un dueño con nombre y apellidos. Tres: invierten en adopción y formación tanto como en tecnología, porque el retorno vive en el uso, no en la licencia. Y cuatro: incorporan la gobernanza desde el día uno, no como parche tras el susto. La tecnología es condición necesaria; el rediseño organizativo es la condición suficiente.
- ¿Qué impacto tendrá la regulación europea en IA sobre los modelos de negocio?
Más que frenarlos, va a reordenarlos, y conviene leer bien el calendario porque ha habido mucho titular confuso. Las prohibiciones aplican desde febrero de 2025; las obligaciones para modelos de propósito general, desde agosto de 2025; la transparencia —avisar cuando interactuamos con una IA, etiquetar contenido sintético— llega en agosto de 2026; y el paquete Digital Omnibus ha aplazado el grueso de las obligaciones de alto riesgo a finales de 2027, precisamente porque las normas armonizadas no estaban listas. Mientras tanto, la AESIA ya puede sancionar, con multas de hasta 35 millones de euros o el 7% de la facturación global. Habrá coste de cumplimiento, sobre todo en recursos humanos, scoring, seguros o educación; pero también ventaja: la confianza será un diferencial competitivo, y quien tenga resuelto su inventario de sistemas de IA, su documentación y su supervisión humana venderá más fácil en Europa. Regular no es el problema; la inseguridad jurídica sí lo sería.
- La tendencia hacia automatización inteligente y agentes que actúan con mínima supervisión está ganando terreno. ¿Qué retos éticos y de gobernanza plantea esto para las organizaciones?
El salto de la IA que responde a la IA que actúa —consulta sistemas, ejecuta transacciones, encadena tareas— cambia la pregunta de gobernanza: ya no es qué dijo el modelo, sino quién responde por lo que hizo. Y la experiencia temprana está siendo reveladora: buena parte de los proyectos de agentes se cancela o se replantea, no por limitaciones del modelo, sino por costes descontrolados y ausencia de mecanismos de control. Los retos son cuatro: rendición de cuentas, porque un agente no es sujeto de responsabilidad y siempre debe haber una persona al final de la cadena; trazabilidad, con registro auditable de cada acción; límites de autonomía proporcionales al riesgo, con supervisión humana calibrada y no decorativa; e identidad y permisos, porque los agentes necesitan credenciales propias, mínimo privilegio y botón rojo. Mi regla práctica: nunca delegues en un agente una decisión cuyo error no puedas detectar, revertir o asumir.
- ¿Cómo crees que los avances recientes en computación cuántica pueden impactar en la ciberseguridad, la criptografía y los modelos actuales de gestión del riesgo en las organizaciones?
El error habitual es tratarlo como un riesgo futuro. La estrategia del harvest now, decrypt later —robar hoy datos cifrados para descifrarlos cuando exista un ordenador cuántico criptográficamente relevante— convierte en problema presente todo dato que deba seguir siendo confidencial dentro de diez años: historiales clínicos, propiedad industrial, secretos comerciales. La respuesta ya está estandarizada: el NIST publicó en 2024 los algoritmos postcuánticos (ML-KEM, ML-DSA) y los reguladores han puesto fecha; el NCSC británico, por ejemplo, pide inventario criptográfico en 2028, migración de lo crítico en 2031 y transición completa en 2035. Para la gestión del riesgo, esto inaugura una disciplina nueva: la criptoagilidad —saber qué algoritmos usas, dónde, con qué dependencias de terceros, y poder cambiarlos sin reconstruirlo todo—. La pregunta correcta no es cuándo llegará el Q-Day, sino si la vida útil de tus datos más tu tiempo de migración supera ese horizonte: es el teorema de Mosca, y para muchas organizaciones la respuesta ya es sí.
- ¿Qué mensaje trasladarías a los profesionales de Auditoría Interna ante este escenario de cambio acelerado?
Que este es vuestro momento, no vuestra amenaza. La IA plantea a Auditoría Interna un doble movimiento: auditar la IA —inventario de sistemas, sesgos, trazabilidad, supervisión humana, cumplimiento normativo— y auditar con IA, usando estas herramientas para pasar del muestreo a la población completa y de la foto anual a la supervisión continua. Pero hay una condición: no se puede auditar lo que no se entiende, y la alfabetización en IA es hoy tan exigible a la tercera línea como a cualquier otra función de la organización. Mi consejo es muy práctico: usad la IA a diario en vuestro propio trabajo —resúmenes, análisis de datos, papeles de trabajo—, porque el auditor que sabe cómo falla un modelo es el que sabe dónde mirar. Auditoría Interna puede ser la función que dé al Consejo la confianza para acelerar; ese es un papel estratégico, no de trinchera.
- Si tuvieras que definir el principal reto de gobernanza digital para la próxima década, ¿cuál sería?
Gobernar la autonomía. Durante décadas hemos gobernado sistemas que hacían lo que les decíamos; la próxima década gobernaremos sistemas que deciden y actúan por delegación nuestra —agentes, algoritmos, flotas de modelos— a una velocidad para la que nuestros mecanismos de supervisión no fueron diseñados. El reto es más institucional que técnico: decidir, decisión a decisión, qué delegamos a las máquinas, con qué límites, con qué trazabilidad y con qué persona respondiendo al final de la cadena, y hacerlo sin matar la innovación por el camino. Europa se juega además su soberanía: no podemos aspirar a gobernar tecnologías que ni desarrollamos ni operamos, así que gobernanza y capacidad tecnológica propia son las dos caras de la misma moneda. Si lo resolvemos, la IA amplificará lo mejor de nuestras organizaciones; si no, habremos automatizado también nuestros errores, solo que a escala y más rápido.